ZATCA E-Invoice Audit Trails: The Hidden Compliance Gap
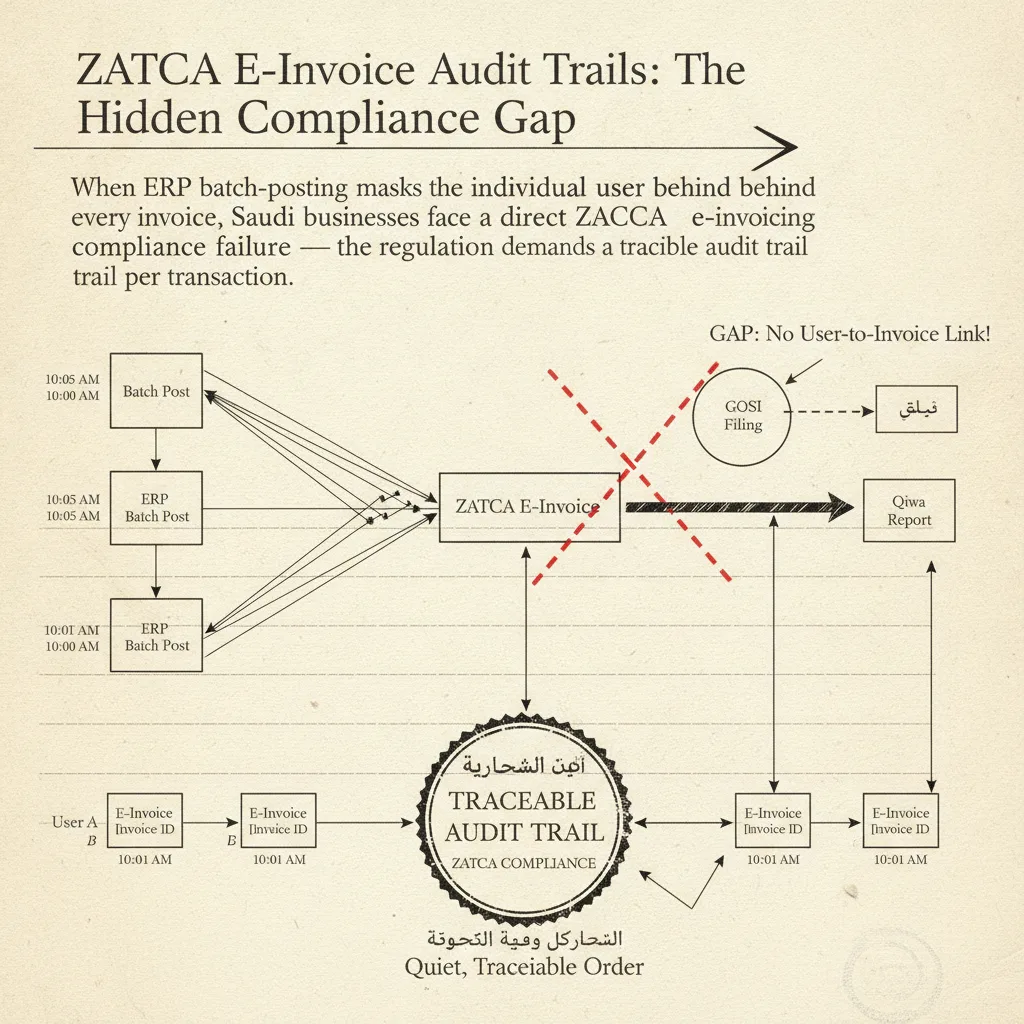
مكتب المحاسبة يُرحّل 400 فاتورة ليلاً، يستيقظ صباحاً ليجد الدفعة مكتملة، ويتقدم المدقق بعد أسابيع يسأل: من الذي أجاز الفاتورة رقم 1,847؟ السجل يقول "Batch". هذه الكلمة الواحدة قد تُبطل الامتثال الكامل للفوترة الإلكترونية، لأن هيئة الزكاة والضريبة والجمارك (زاتكا) لا تقبل سجل مراجعة على مستوى الدُّفعة — هي تشترط التتبع على مستوى المعاملة الفردية.
ما الذي تشترطه زاتكا فعلاً في سجل المراجعة للفواتير الإلكترونية؟
المرحلة الثانية من الفوترة الإلكترونية — مرحلة الربط والتكامل — تختلف جوهرياً عن المرحلة الأولى. المرحلة الأولى اشترطت توليد الفاتورة وتخزينها إلكترونياً؛ المرحلة الثانية تشترط الربط المباشر بمنصة فاتورة والتحقق الفوري أو شبه الفوري قبل وصول الفاتورة إلى المشتري [1].
للوفاء بهذا المعيار، يجب أن تحتوي كل فاتورة إلكترونية على أربعة عناصر تقنية غير قابلة للتفاوض [2]:
- UUID — المعرّف الفريد العالمي: رقم 128-بت يضمن عدم تكرار أي فاتورة في أي نظام في العالم.
- ICV — قيمة عداد الفاتورة: عداد لا يُعاد ضبطه أبداً، يتتبع عدد الفواتير الصادرة من جهاز أو منظومة إصدار محددة.
- PIH — هاش الفاتورة السابقة: يربط كل فاتورة بسابقتها في سلسلة غير قابلة للتعديل، مما يجعل أي حذف أو تغيير مكشوفاً.
- CSID — الختم التشفيري: يُثبت هوية الجهاز والوقت الدقيق للإصدار.
هذه العناصر مجتمعةً لا تُوثّق الفاتورة فحسب — بل تُوثّق لحظة إنشائها، والجهاز الذي أصدرها، والسياق الذي نشأت فيه. حين تُرحَّل الفاتورة ضمن دفعة ليلية، يُسجَّل الجهاز لكن يختفي المستخدم الإنساني من السجل تماماً [2].
الفواتير بين الشركات تخضع للتخليص الفوري قبل الإرسال للمشتري، بينما تُرفع الفواتير المبسّطة بين الشركات والأفراد خلال 24 ساعة [3]. لا يوجد في كلتا الحالتين هامش زمني لإعادة بناء سجل المستخدم بعد الإصدار — السجل يجب أن يكون موجوداً قبل مغادرة الفاتورة للنظام.
مشكلة الترحيل الدفعي: لماذا يختفي اسم المستخدم خلف كلمة 'Batch'؟
معظم أنظمة ERP المستخدمة في المكاتب المحاسبية السعودية مُصمَّمة لتعظيم الكفاءة التشغيلية: تجمع الفواتير المعتمدة طوال اليوم، ثم تُرحّلها في وظيفة خلفية مجدولة ليلاً. هذا التصميم منطقي من منظور الأداء، لكنه يُولّد مشكلة امتثال بنيوية.
حين تُنفَّذ وظيفة الترحيل الدفعي، يُسجَّل النظام المستخدم المُنفِّذ على أنه حساب خدمة أو اسم عملية — "Batch Job", "System", "AutoPost" — لا الموظف الإنساني الذي راجع الفاتورة واعتمدها. النتيجة: سجل تدقيق يُظهر من أرسل الفاتورة إلى زاتكا، لكن لا يُظهر من أجازها داخل المنشأة.
زاتكا لا تسأل: "من أرسل الدُّفعة؟" — تسأل: "من أجاز هذه الفاتورة بعينها؟" الفرق بين السؤالين هو الفرق بين الامتثال والمخالفة.
تعمّقت هذه المشكلة مع انتشار تقنيات الأتمتة في مكاتب المحاسبة. للاطلاع على حدود ما تستطيع أدوات الأتمتة تحقيقه فعلاً في سياق الامتثال السعودي، راجع تحليلنا لـمكاتب المحاسبة والأتمتة: ما تفعله n8n وما تعجز عنه.
المخاطر القانونية: أربعة سيناريوهات يصعب فيها إثبات الامتثال أمام المدقق
غياب سجل المستخدم على مستوى الفاتورة لا يظهر أثره في الحالة العادية — يظهر حين يأتي الاستفسار. إليك أربعة سيناريوهات موثّقة تتحول فيها هذه الثغرة إلى مشكلة قانونية حقيقية:
السيناريو الأول: إشعار الدائن المتنازع عليه. عميل يرفض قبول إشعار دائن بحجة أنه لم يُجزه أحد بصلاحية. السجل الذي يحمل "Batch" لا يُثبت أن موظفاً مؤهلاً راجع الإشعار قبل إرساله.
السيناريو الثاني: تدقيق مكتب ضريبة القيمة المضافة. المدقق يطلب إثبات أن كل فاتورة في ربع معين أُصدرت بعد اعتماد داخلي صحيح. سجل "Batch" يُظهر الإرسال الجماعي، لا مسار الاعتماد الفردي.
السيناريو الثالث: التحويلات بين الشركات في المجموعات القابضة. الفاتورة بين كيانين في نفس المجموعة تخضع لرقابة مضاعفة من زاتكا. غياب المستخدم المُجيز على مستوى كل فاتورة يُثير تساؤلات حول استقلالية المعاملة.
السيناريو الرابع: تعارضات ساعة النظام. إذا كان الطابع الزمني في CSID يختلف عن وقت الترحيل المسجَّل في ERP — وهذا يحدث حين تعمل خوادم في مناطق زمنية مختلفة — فإن غياب سجل المستخدم يجعل الشرح المنطقي شبه مستحيل أمام المدقق.
لفهم كيف تتعامل المنشآت المتعددة الكيانات مع هذه التحديات هيكلياً، راجع تحليلنا حول Compliance Aggregation for Saudi Holding Groups: The Structural Problem.
المتطلبات التقنية لسجل مراجعة صالح للتدقيق وفق المرحلة الثانية من الفوترة
الوفاء بمعيار زاتكا للمرحلة الثانية يتطلب أن يُنتج نظام الفوترة — لا نظام ERP بمعزل عنه — سجلاً يتضمن على الأقل [2]:
- هوية المستخدم المُجيز: اسم المستخدم أو رمزه الفريد داخل النظام، لا اسم العملية الآلية.
- طابع زمني دقيق: يتوافق مع توقيت المملكة العربية السعودية (AST) وليس توقيت الخادم الافتراضي.
- ربط UUID بالجلسة: يثبت أن المعرّف الفريد للفاتورة نشأ أثناء جلسة مستخدم نشط، لا وظيفة خلفية.
- سلسلة PIH مستمرة: لا فجوات في ترقيم ICV تُشير إلى حذف أو إعادة تسلسل.
- سجل محمي من الاستحداث: أي تعديل في السجل يجب أن يُسجَّل كحدث منفصل، لا أن يحلّ محل السجل الأصلي.
السؤال الاختباري العملي: هل يستطيع المدقق الخارجي، بالنظر إلى سجل الفاتورة وحده، تحديد من أجازها وفي أي دقيقة وعلى أي جهاز؟ إذا كان الجواب "لا"، فالسجل لا يستوفي المعيار — بصرف النظر عن صحة بيانات الفاتورة ذاتها [1].
للاطلاع على قائمة تدقيق مفصّلة لاستعداد المرحلة الثانية من زاتكا، راجع Phase Two e-Invoicing Audit Readiness: The Accountant's Checklist.
ثمة فارق جوهري يغيب عن كثير من مكاتب المحاسبة: التوافق مع اشتراطات الصيغة الفنية للفاتورة (XML، QR، CSID) لا يعني تلقائياً توافق سجل المراجعة الداخلي. الفاتورة قد تُخلَّص بنجاح على منصة فاتورة بينما يبقى سجل المراجعة الداخلي هشاً أمام الاستفسار [3].
رأي ماكن: الضبط الاستباقي قبل الاستفسار لا بعده
الموقف الذي نراه يتكرر هو التالي: منشأة تعتقد أنها ممتثلة لأن فواتيرها تُرسَل إلى منصة فاتورة وتُخلَّص بنجاح. لكن الامتثال للإرسال ليس الامتثال للتوثيق. زاتكا في أي استفسار ستسأل: من أجاز؟ ومتى؟ وعلى أي جهاز؟ — وهذه أسئلة لا تُجيب عنها منصة فاتورة؛ تُجيب عنها البنية الداخلية لسجل المراجعة.
الخطأ الإدارى الأكثر تكلفة هو الاعتقاد بأن سجل المراجعة يمكن إعادة بنائه عند الطلب. بيانات الفواتير موجودة، بريد اعتماد الميزانية موجود، جداول الموظفين موجودة — أليس من الممكن تجميع صورة مقنعة بعد وصول الاستفسار؟ الجواب: لا. زاتكا لا تقبل التفسير الإعادي بعد واقعة محددة؛ تقبل السجل الموجود أصلاً في النظام المعتمد وقت الإصدار.
نزاهة سجل المراجعة ليست ميزة تقارير تُضاف إلى النظام — هي شرط قانوني يجب فرضه عند نقطة الالتقاط الأولى. كل فاتورة إلكترونية هي سند قانوني، والسند القانوني لا يُفسَّر بعد إصداره — يُقرأ كما هو.
ما نوصي به عملياً:
- مراجعة إعدادات الترحيل الدفعي الحالية: هل يُسجَّل المستخدم المُجيز أم حساب الخدمة؟
- الفصل بين خطوة الاعتماد الإنساني وخطوة الإرسال الآلي: الاعتماد يجب أن يحدث بهوية مستخدم نشط قبل تسليم الدفعة لمنظومة الإرسال.
- اختبار قابلية سجل المراجعة للتدقيق بشكل دوري: لا تنتظر استفساراً خارجياً لتكتشف أن السجل لا يُجيب على الأسئلة المطلوبة.
- التأكد من أن برنامج الفوترة معتمد من زاتكا ويُسجّل هوية المستخدم: الاعتماد التقني لا يعني تلقائياً صحة سجل المراجعة الداخلي.
للمكاتب التي تدير محافظ عملاء متعددة، الثغرة مضاعفة: كل عميل إضافي يعني نقطة فشل إضافية في سلسلة التوثيق. راجع مقاربتنا لـإدارة الامتثال متعدد العملاء في السعودية وكيف تتجنب فشل التفويض تحت ضغط العمل.
إذا كنت تريد تقييماً دقيقاً لحالة سجل المراجعة في نظامك الحالي قبل أن يأتي الاستفسار، اطلب عرضاً توضيحياً من ماكن.
Frequently asked
- What specific audit-trail fields does ZATCA Phase 2 require on every e-invoice?
- Phase 2 mandates a Universally Unique Identifier (UUID), an Invoice Counter Value (ICV) that never resets, a Previous Invoice Hash (PIH) for chain integrity, and a cryptographic stamp (CSID). Together these fields must link each invoice to the specific device, user session, and timestamp of issuance — a batch placeholder satisfies none of them individually.
- Why does ERP batch-posting create a ZATCA compliance risk?
- When an ERP consolidates multiple invoice postings under a single background job, the resulting audit record attributes all transactions to a system account rather than a named user. ZATCA's Fatoora integration rules require traceability at the individual transaction level. A 'Batch' user label breaks that chain, leaving the business unable to prove which human authorised each invoice if an inquiry arrives.
- What penalties apply to e-invoicing violations under ZATCA?
- ZATCA's penalty regime covers failure to integrate with Fatoora, issuing non-compliant invoice formats, and gaps in audit-trail completeness. Fines are assessed per violation and can compound across multiple invoices in a single audit cycle. The exact penalty bands are set by ZATCA regulation and reviewed periodically — the business risk is that a batch-posting gap could be treated as a systematic, not a one-off, violation.
- At what point must an audit trail be established — issuance or reconciliation?
- The audit trail must be established at the moment of issuance. ZATCA's clearance model for B2B invoices requires real-time validation before the invoice reaches the buyer. For B2C simplified invoices, reporting must occur within 24 hours. Neither window allows for a post-hoc reconstruction of user identity or device attribution — the record must exist before the invoice is delivered.
Sources
- 1. ZATCA E-Invoicing Phase Two Requirements: Complete Guide — www.daftra.com
- 2. ZATCA Phase 2 Requirements 2026: XML, QR, CSID & Fatoora Checklist | Qeemah — qeemahcloud.com
- 3. E-Invoicing in Saudi Arabia: 2026 Key Dates and Requirements - RTC Suite — rtcsuite.com